
Inhaltsverzeichnis
Führung
Führung und Verpflichtung
Die Leitung der @WIKI@ zeigt in Bezug auf das Informationssicherheitsmanagementsystem Führung und Verpflichtung, indem sie:
- sicherstellt, dass die Informationssicherheitspolitik und die Informationssicherheitsziele festgelegt und mit der strategischen Ausrichtung der Organisation vereinbar sind,
- sicherstellt, dass die Anforderungen des Informationssicherheitsmanagementsystems in die Geschäftsprozesse der Organisation integriert werden,
- sicherstellt, dass die für das Informationssicherheitsmanagementsystem erforderlichen Ressourcen zur Verfügung stehen,
- die Bedeutung eines wirksamen Informationssicherheitsmanagements sowie die Wichtigkeit der Erfüllung der Anforderungen des Informationssicherheitsmanagementsystems vermittelt,
- sicherstellt, dass das Informationssicherheitsmanagementsystem sein beabsichtigtes Ergebnis bzw. seine beabsichtigten Ergebnisse erzielt,
- Personen anleitet und unterstützt, damit diese zur Wirksamkeit des Informationssicherheitsmanagementsystems beitragen können,
- fortlaufende Verbesserung fördert und
- andere relevante Führungskräfte unterstützt, um deren Führungsrolle in deren jeweiligen Verantwortungsbereichen deutlich zu machen.
Politik
Begriffserklärung
Die Leitung legt eine Informationssicherheitspolitik fest, die:
- für den Zweck der Organisation angemessen ist,
- Informationssicherheitsziele beinhaltet oder den Rahmen zum Festlegen von Informationssicherheitszielen bietet,
- eine Verpflichtung zur Erfüllung zutreffender Anforderungen mit Bezug zur Informationssicherheit enthält,
- eine Verpflichtung zur fortlaufenden Verbesserung des Informationssicherheitsmanagementsystems enthält.
 Die Informationssicherheitspolitik
- ist als dokumentierte Information verfügbar,
- ist innerhalb der Organisation bekannt gemacht,
- allen Mitarbeiter der @WIKI@ wird ein Lese-Zugang auf die Seiten dieses ISMS-Wikis eingerichtet
- allen neuen Mitarbeitern der @WIKI@ wird im Rahmen der Erstunterweisung ein Lese-Zugang auf die Seiten dieses ISMS-Wikis eingerichtet
- ist für interessierte Parteien verfügbar, soweit angemessen.
- externen Interessenten kann ein temporärer (ggf. inhaltlich begrenzter) Lese-Zugang eingerichtet werden.
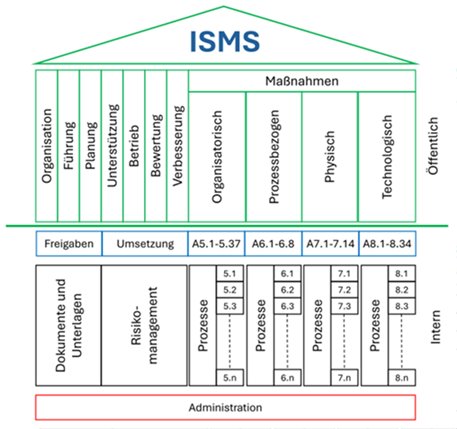
Die Informationssicherheitspolitik wurde so formuliert, dass sie an relevante externe Interessenten (Kunden, Lieferanten, Auftragnehmer) außerhalb der Organisation weitergegeben werden kann. Die öffentlichen Passagen des ISMS enthalten keine vertraulichen Informationen, zeigen aber die Grundlage und Architektur des ISMS. Interessierte Parteien können auf Anfrage oder im Rahmen eines persönlichen Audits einen temporären, kontrollierten und begleiteten Zugang zu einem nicht öffentlichen Bereich erlangen. Diese Rechte werden bedarfsgerecht, nach dem Prinzip „so viel wie nötig“, vergeben.
Rollen, Verantwortlichkeiten und Befugnisse in der Organisation
Die Leitung der @WIKI@ stellt sicher, dass die Verantwortlichkeiten und Befugnisse für Rollen mit Bezug zur Informationssicherheit zugewiesen und innerhalb der Organisation bekannt sind. Dafür sind Verantwortlichkeit und Befugnis zugewiesen für:
- das Sicherstellen, dass das ISMS die Anforderungen dieses Dokuments auf Prozess- und Abteilungsebene erfüllt,
- das Management von Informationssicherheitsvorfällen,
- das Berichten an die Leitung über die Leistung des Informationssicherheitsmanagementsystems,
- die ISMS-Weiterentwicklung und Ausrichtung an neue Bedrohungsszenarien,
- die Überprüfung und Auditierung des ISMS
Darüber hinaus sind Zuständigkeiten und Verantwortliche definiert für:
Informationssicherheitsbeauftragter
Der Informationssicherheitsbeauftragte (ISB) hat eine zentrale Rolle in der Informationssicherheit der @WIKI@. Zu seinen Aufgaben gehören:
- Ist für Entwicklung und Implementierung von Sicherheitsrichtlinien verantwortlich. Der ISB erstellt und pflegt Richtlinien und Verfahren zur Informationssicherheit, die den spezifischen Anforderungen unserer Organisation entsprechen.
- Organisiert das Risikomanagement und führt selbst Risikoanalysen durch, identifiziert potenzielle Bedrohungen und Schwachstellen und entwickelt Strategien zur Risikominderung.
- Organisiert und leitet Schulungen und sorgt kontinuierlich für die Sensibilisierung der Mitarbeiter für Sicherheitsrisiken.
- Überwacht die Einhaltung der Sicherheitsrichtlinien und führt regelmäßige Audits durch, um die Effektivität der Sicherheitsmaßnahmen zu bewerten.
- Informiert und berät die Unternehmensleitung über aktuelle Sicherheitsrisiken, gesetzliche Anforderungen und Best Practices im Bereich der Informationssicherheit.
- Koordiniert das Incident Management. Im Falle von Sicherheitsvorfällen analysiert er die die Vorfälle und leitet Maßnahmen zur Wiederherstellung und Verbesserung der Sicherheitslage ein.
Maßnamen
- Informationssicherheitsrichtlinien (ISO/IEC 27001:2022, Anhnag A5.1)
- Informationssicherheitsrollen und -verantwortlichkeiten (ISO/IEC 27001:2022, Anhnag A5.2)
- Aufgabentrennung (ISO/IEC 27001:2022, Anhnag A5.3)
- Verantwortlichkeiten der Leitung (ISO/IEC 27001:2022, Anhnag A5.4)
- Kapazitätssteuerung (ISO/IEC 27001:2022, Anhnag A8.6)